Red Teaming
Pentests zeigen Schwachstellen. Red Teaming zeigt, wie weit ein echter Angreifer kommt.
Ein Penetrationstest prüft definierte Systeme auf Schwachstellen.
Ein Red Teaming hingegen verfolgt ein konkretes Ziel – zum Beispiel: „Komme unbemerkt an vertrauliche Daten.“
Dabei kommt das ganze Arsenal eines echten Angreifers zum Einsatz: Phishing, physische Angriffsvektoren, Schwachstellen-Exploits, Social Engineering – kombiniert zu einer realistischen Operation, abgestimmt auf Ihr Unternehmen.
Red Teaming ist eine gezielte Maßnahme – nicht für den Alltag, sondern für den Moment, in dem Sie mehr wollen als technische Sicherheit. Es eignet sich besonders, wenn:
Red Teaming liefert Antworten auf Fragen, die ein normaler Pentest nicht stellt: Wie tief kommt ein Angreifer wirklich? Wer reagiert – wie schnell – und wie effektiv?
Erfahren Sie, wie realistische Angriffssimulationen Schwachstellen sichtbar machen, die klassische Prüfmethoden nicht erfassen. Das Whitepaper zeigt, wann Red Teaming sinnvoll ist, wie der Ablauf aussieht – und warum es gerade in Zeiten von KI-basierten Bedrohungen an Relevanz gewinnt.
Um zu prüfen, ob bestehende Schutzmaßnahmen im Ernstfall wirklich greifen.
Als Ergänzung zu klassischen Prüfungen und zur Vorbereitung auf Audits.
Wenn kritische Daten oder Prozesse gezielt geschützt werden müssen.
Zur realistischen Bewertung von Reaktionsfähigkeit und Verteidigungsstrategie.
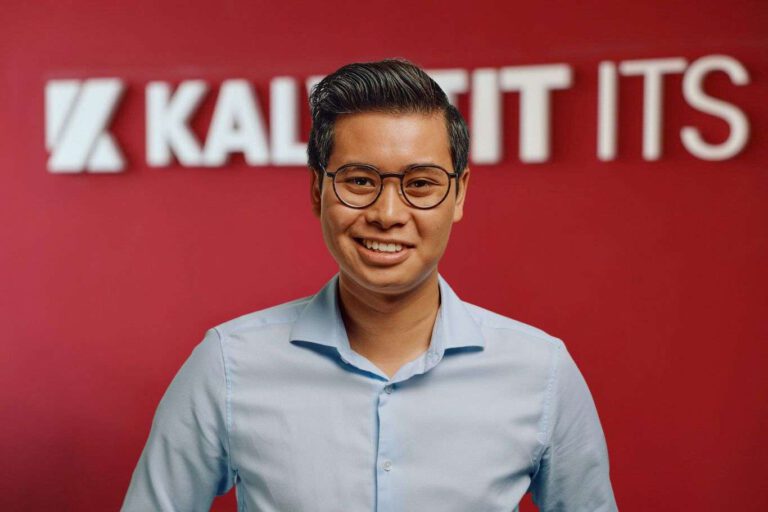
Philipp Kalweit ist Gründer und geschäftsführender Gesellschafter der KALWEIT ITS. Sein Beratungsschwerpunkt liegt auf Cybersecurity im Banken- und Versicherungsumfeld sowie bei kritischen Infrastrukturen (KRITIS). Seine unternehmerische Laufbahn begann mit 16 Jahren, als er mit einer Ausnahmegenehmigung des Amtsgerichts sein Hobby zum Beruf machte. Ein Jahr später gründete er das heutige Unternehmen. 2019 wurde er von DIE ZEIT als „Hamburger des Monats“ ausgezeichnet, auf der Titelseite des FOCUS-Magazins porträtiert und in die Forbes-Liste „30 Under 30“ aufgenommen.
Geschäftsführender Gesellschafter

Dipl.-Wirtsch.-Ing. Günther Paprocki ist seit 2024 geschäftsführender Gesellschafter der KALWEIT ITS und verantwortet die Bereiche Operations und Personal sowie die organisatorische Weiterentwicklung des Unternehmens. Zuvor war er in verschiedenen Positionen bei Sharp, Philips und Cisco tätig und wirkte an der Einführung und dem Aufbau bedeutender Technologien mit, darunter frühe Mobilfunknetze und Internetinfrastrukturen. Heute bringt der gebürtige Münchner seine langjährige Erfahrung in Personalführung, Prozessgestaltung und Technologieentwicklung in die Weiterentwicklung unseres Unternehmens ein.
Geschäftsführender Gesellschafter
MalRDP – Neue Bedrohung via Remote Desktop Protocol
So sind Angreifer in zwei Sekunden im System
Gastbeitrag für SecurityInsider